

ISO 27001 advies, implementatie en interne audit
ISO 27001-certificering met een slagingspercentage van 100%
Elke organisatie die wij bij ISO 27001 begeleiden, doorstaat de externe audit. Wij richten uw ISMS praktisch in, voeren de interne audit uit en bereiden uw team voor op de certificering.
- Na het eerste gesprek een heldere prijsopgave
- Interne audit door gecertificeerde lead auditors, standaard in het traject
- In gemiddeld 4 tot 5 maanden klaar, met 3 tot 6 uur per week van uw team

Vertrouwd door 500+ bedrijven·ISO/IEC 27001:2022·Ook NEN 7510, BIO en NIS2

“De lijnen met Nestor Security waren kort. De organisatie is pragmatisch ingesteld en een nuchtere partij om zaken mee te doen.â€
Pascal Kamphuis·Corpoflow
Plan een vrijblijvend gesprek
Een van onze ISO 27001-experts neemt contact met u op. In dat gesprek bespreken we uw situatie, de doorlooptijd en de kosten.
Waar kunnen we u mee helpen? (optioneel)
Ontdek waarom 500+ bedrijven op Nestor Security vertrouwen voor IT-security en compliance


Zo verhoudt Nestor Security zich tot andere opties
Haalt u meerdere offertes op? Zo verhoudt een ISO 27001-traject met Nestor Security zich tot andere adviesbureaus en compliance-platforms.
| Nestor Security | Andere adviesbureaus | Compliance-platforms | |
|---|---|---|---|
| Aanpak | Beleid en procedures die passen bij uw organisatie, zodat uw medewerkers er echt mee kunnen werken | Vaak op basis van standaardtemplates | Templates en checklists, het invullen ligt bij u |
| Doorlooptijd | Gemiddeld 4 tot 5 maanden tot de certificering | Vaak 6 maanden of langer | Afhankelijk van uw eigen tempo |
| Inzet eigen team | Gemiddeld 3 tot 6 uur per week | Verschilt sterk per bureau | Het meeste werk ligt bij uw team |
| Risicoanalyse | Uitgebreide risicoanalyse-workshop met uw team | Meestal inbegrepen, de diepgang verschilt per bureau | Risicoregister in de software, zonder begeleiding |
| Implementatie | Van beleid tot technische maatregelen, samen met uw team | Vaak advies op papier, de uitvoering ligt bij u | Automatische checks en bewijsverzameling |
| Interne audit | Door gecertificeerde lead auditors, ruim voor de externe audit | Soms apart ingekocht bij een derde partij | Niet inbegrepen, vaak via een partner |
| Externe audit | Volledige ondersteuning en presentatie van het auditbewijs | Ondersteuning verschilt per bureau | Export van bewijs voor de auditor |
| Resultaat | 100% van onze klanten doorstaat de externe audit | Slagingspercentage zelden bekend | Afhankelijk van uw eigen inzet |
| Na certificering | Begeleiding bij surveillance-audits, directiebeoordelingen en hercertificering | Vaak een nieuw traject per audit | Doorlopende monitoring, de opvolging ligt bij u |
| Kosten | Heldere prijsopgave vooraf, na een vrijblijvend gesprek | Vaak op uurbasis, met kans op meerwerk | Maandelijkse licentie, begeleiding en audits apart |
Onze benadering van ISO 27001 implementatie
Een gestructureerde, door experts geleide aanpak die de onzekerheid uit het proces haalt.
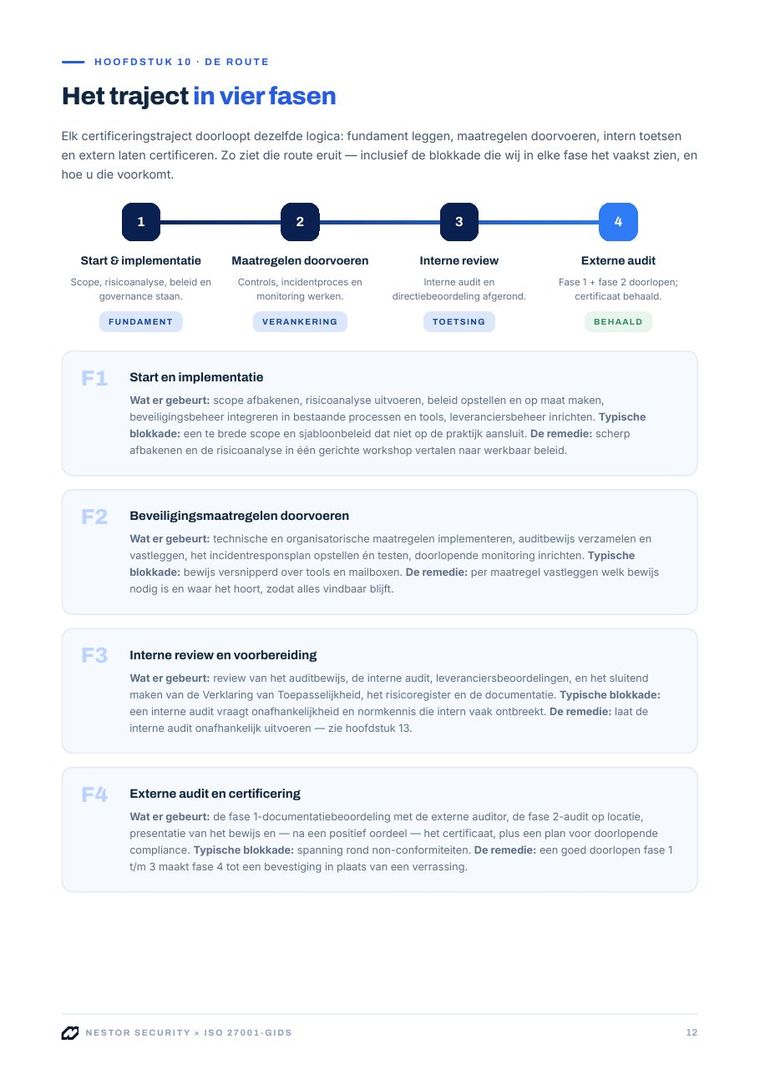
Start en implementatie
- Beveiligingsbeheer integreren in bestaande processen en tools
- Uitrol en op maat maken van beleid
- Uitgebreide risicoanalyse-workshop
- Opzetten van een framework voor leveranciersbeheer
Beveiligingsmaatregelen doorvoeren
- Implementatie van technische beveiligingsmaatregelen
- Verzameling en vastlegging van auditbewijs
- Opstellen en testen van het incidentresponsplan
- Inrichten van doorlopende monitoring
Interne review en voorbereiding
- Uitgebreide review van het auditbewijs
- Uitvoeren van de interne audit
- Beveiligingsbeoordelingen van leveranciers
- Afronden van de Verklaring van Toepasselijkheid
- Voltooien van het risicoregister en de documentatie
Externe audit en certificering
- Fase 1-documentatiebeoordeling met de externe auditor
- Fase 2-audit uitvoeren
- Volledige auditondersteuning en presentatie van bewijs
- Behalen van de certificering en een plan voor doorlopende compliance
Certificaat behaald
Uw ISO 27001-certificaat is drie jaar geldig, met surveillance-audits in jaar 1 en 2 en hercertificering in jaar 3. Ook daarna blijven wij aan boord.
Gemiddeld bent u in 4 tot 5 maanden klaar voor de certificering, met een inzet van 3 tot 6 uur per week van uw team. De exacte planning hangt af van de omvang van uw organisatie en de maatregelen die er al zijn.
Alleen een interne audit nodig?
Onze gecertificeerde lead auditors beoordelen uw ISMS en beheersmaatregelen, brengen knelpunten in kaart en vertellen u precies wat er nog moet gebeuren. Zo doorstaat u de externe audit zonder verrassingen. Het certificaat zelf komt altijd van een onafhankelijke certificerende instelling.
ISO 27001 Implementatiegids
✓Kosten en doorlooptijd: realistische bandbreedtes per organisatieomvang
✓Inzicht in wat certificering van uw organisatie vraagt
✓Overzicht van de stappen richting de externe audit
✓Gratis en zonder verplichtingen
Succesverhaal: Effectory
Feedback analytics developers met een team van >250 man
Maanden voor een traject met ISO 27001 én ISO 27701
Nieuwe beveiligingsmaatregelen geïmplementeerd
Succes tijdens de externe audit

De uitdaging
Effectory verwerkt gevoelige medewerkersdata voor ruim 1.200 organisaties. De uitdaging was om het informatiebeveiligingssysteem continu te versterken en te laten meegroeien met de hoge eisen van klanten, zonder de dagelijkse dienstverlening te verstoren.

De aanpak
In nauwe samenwerking hebben we het managementsysteem aangescherpt voor zowel ISO 27001 als ISO 27701. Met een vast aanspreekpunt zijn verantwoordelijkheden helder vastgelegd, processen beveiligd en is de organisatie voorbereid op de externe audit om gecertificeerd te worden.

De uitkomst
Effectory behaalde binnen 6 maanden ISO 27001 certificering zonder enige sprake van knelpunten. Richting klanten is de beveiliging nu aantoonbaar op orde, security-vragenlijsten worden sneller beantwoord en er ligt een stevige, toekomstbestendige basis.

Nestor Security heeft voor ons de interne audits van zowel ISO 27001 als ISO 27701 verzorgd. Ze raken voor ons echt de juiste snaar met een goede combinatie van kwaliteit en uitvoerbaarheid. Ze zijn pragmatisch, denken goed mee met onze behoeften en de audits zijn goed verzorgd.
 Wouter Buzing
CISO, Effectory
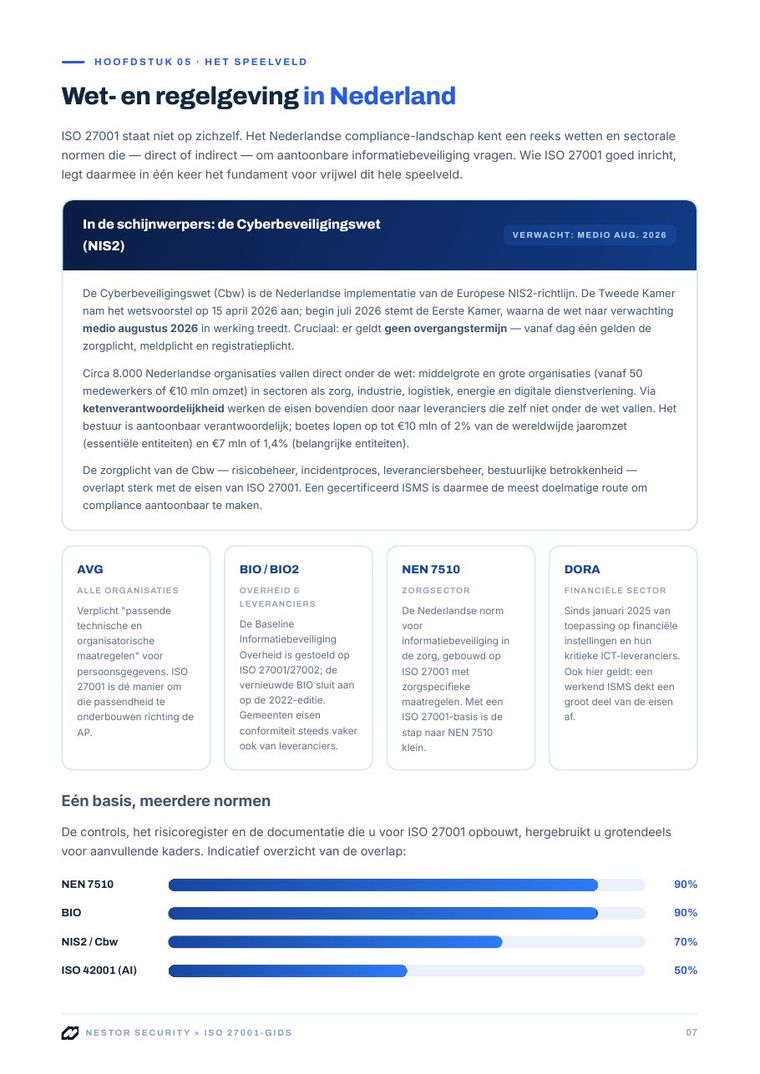
De basis die u met ISO 27001 legt versterkt toekomstige compliance
ISO 27001-certificering biedt een flinke voorsprong op het implementeren van aanvullende normen, dankzij gedeelde beheersmaatregelen en processen.
Meer dan 90% overlap met NEN 7510
Meer dan 90% overlap met BIO
Meer dan 70% overlap met NIS2
Zo’n 50% overlap met ISO 42001
Neem het niet alleen van ons aan
U bent in goed gezelschap bij Nestor.
“De lijnen met Nestor Security waren kort. De organisatie is pragmatisch ingesteld en een nuchtere partij om zaken mee te doen. Daardoor is het proces soepel en vrij snel verlopen.”
“Wij werken het liefst zoveel mogelijk regionaal samen en doen meetings graag face-to-face. Als je kijkt naar partners in het Noorden, blijven er een aantal over – en daar stak Nestor Security met kop en schouders bovenuit.”

“Nestor Security heeft voor ons de interne audits van ISO 27001 en ISO 27701 verzorgd. Ze raken voor ons echt de juiste snaar met een goede combinatie van kwaliteit en uitvoerbaarheid. Ze denken pragmatisch, goed mee met onze behoeften en de audits zijn goed verzorgd.”

Uw vragen beantwoord
FAQs
Wat kost een ISO 27001-traject?
De kosten hangen af van de omvang van uw organisatie, de reikwijdte van het ISMS en de maatregelen die er al zijn. Na een vrijblijvend gesprek ontvangt u een heldere prijsopgave op maat.
Realistische bandbreedtes per organisatieomvang en alle kostenposten op een rij vindt u in de ISO 27001 Implementatiegids.
Hoe lang duurt een interne audit?
Dat hangt af van de omvang van uw organisatie, de scope van het ISMS en het aantal locaties. Voor een mkb-organisatie is de audit zelf vaak in één tot enkele dagen afgerond, daarna volgt de rapportage. In de scopingfase geven wij u vooraf een concrete planning, zodat u weet hoeveel tijd u van uw medewerkers moet vrijmaken.
Hoe lang duurt een ISO 27001-traject?
Gemiddeld 4 tot 5 maanden. De exacte doorlooptijd hangt af van de omvang van uw organisatie en wat er al geregeld is, en de planning van de externe audit mede van de certificerende instelling.
In het eerste gesprek bespreken we welke planning voor uw organisatie realistisch is.
Wat vraagt het traject van ons eigen team?
Gemiddeld 3 tot 6 uur per week, verdeeld over de betrokken collega’s. Wij werken niet alleen voor u, maar ook met u. Uw team levert de kennis van de eigen processen en systemen, en is betrokken bij onder meer de risicoanalyse-workshop.
Bij de interne audit spreken we met de eigenaar van het ISMS, iemand vanuit de directie en de proceseigenaren van de onderdelen die we toetsen, denk aan HR, IT, facilitair en inkoop. We stemmen vooraf af wie we wanneer nodig hebben, zodat interviews kort en gericht blijven.
Wat is het verschil tussen een interne en een externe ISO audit?
De interne audit organiseert u zelf, of laat u uitvoeren door een onafhankelijke partij zoals Nestor Security. Het doel is om te ontdekken waar het ISMS nog niet voldoet en dat te verbeteren, voordat iemand anders het ziet. De externe audit wordt uitgevoerd door een certificerende instelling en bepaalt of u het certificaat krijgt of behoudt.
Wij mogen als externe partij uw interne audit uitvoeren, maar niet uw certificeringsaudit. Die twee rollen blijven altijd gescheiden, en dat is precies wat de interne audit zo waardevol maakt: u krijgt de blik van een auditor, zonder dat er iets op het spel staat.
Klaar om compliance eenvoudig te maken?
Plan een vrijblijvend gesprek met een van onze ISO 27001-experts.
Plan een vrijblijvend gesprekImplementatiegids aanvragen
100% slagingspercentage·500+ klanten·Ook NEN 7510, BIO en NIS2