ISO 27001 interne audit
Bereik en behoud ISO 27001-compliance met een uitgebreide interne audit door onze ervaren auditors met een 100% succespercentage.
Bereik en behoud ISO 27001-compliance met een uitgebreide interne audit door onze ervaren auditors met een 100% succespercentage.

Onze ervaren ISO 27001-auditors beoordelen uw ISMS en beheersmaatregelen, brengen knelpunten in kaart en vertellen u precies wat er nog moet gebeuren zodat u de externe audit zonder verrassingen doorstaat.
Geaccrediteerde lead auditors·Op locatie / remote·100% succespercentage onder onze klanten


Collega’s beoordelen elkaars werk
Onafhankelijk, gepland en aantoonbaar
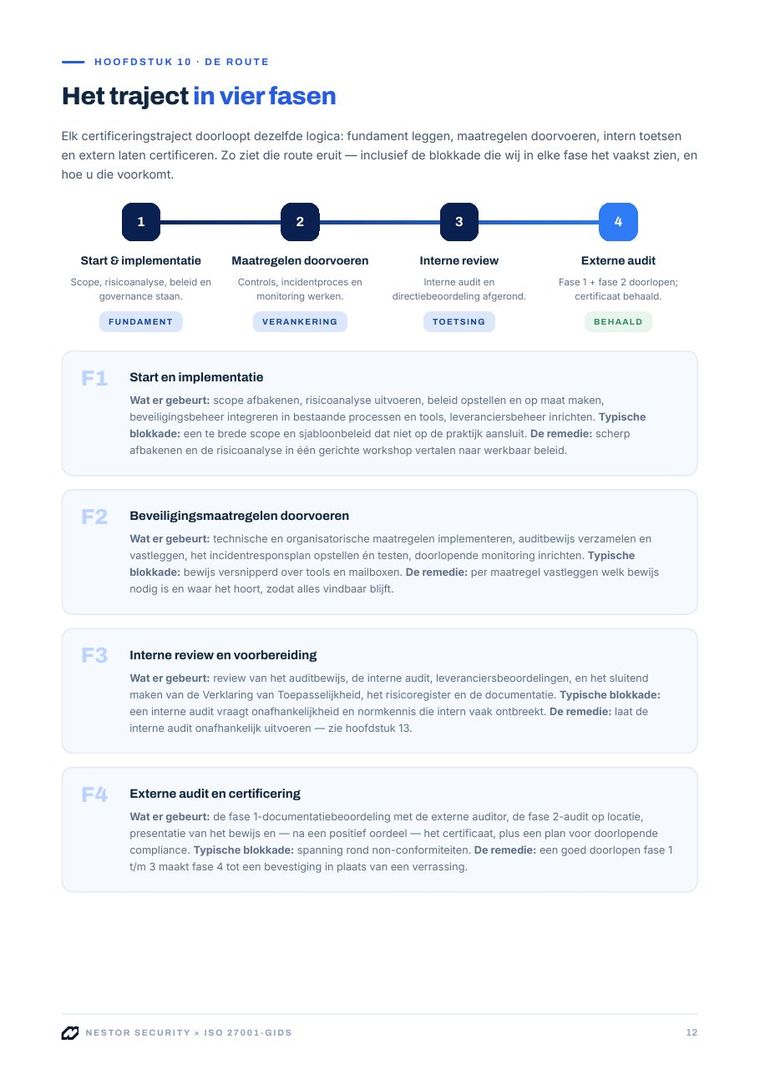
Van scoping tot vervolgstappen: een helder traject waarin u op elk moment weet wat er gebeurt, wie we nodig hebben en wat het oplevert.
Na de interne audit weet u precies waar u staat. De bevindingen zijn opgelost of ingepland, het bewijs ligt klaar en uw team weet wat de externe auditor gaat vragen.
✓Inzicht in wat de interne en externe audit van uw organisatie vragen
✓Overzicht van de stappen richting certificering en hoe u die behoudt
✓Gratis te downloaden, zonder verplichtingen
Feedback analytics developers met een team van >250 man

Effectory verwerkt gevoelige medewerkersdata voor ruim 1.200 organisaties en is gecertificeerd voor zowel ISO 27001 als ISO 27701. De jaarlijkse interne audits moesten onafhankelijk en grondig zijn, zonder de dagelijkse dienstverlening te verstoren.

Nestor Security verzorgt de interne audits voor beide normen. Met een vast aanspreekpunt, een helder auditplan en interviews met de juiste mensen toetsen we het managementsysteem precies op de punten waar de externe auditor op let.

Effectory doorstaat de externe audits zonder knelpunten. De bevindingen uit de interne audits zijn concreet en uitvoerbaar, waardoor het ISMS elk jaar sterker wordt en beveiligingsvragenlijsten van klanten sneller beantwoord zijn.

Nestor Security heeft voor ons de interne audits van zowel ISO 27001 als ISO 27701 verzorgd. Ze raken voor ons echt de juiste snaar met een goede combinatie van kwaliteit en uitvoerbaarheid. Ze zijn pragmatisch, denken goed mee met onze behoeften en de audits zijn goed verzorgd.
 Wouter Buzing
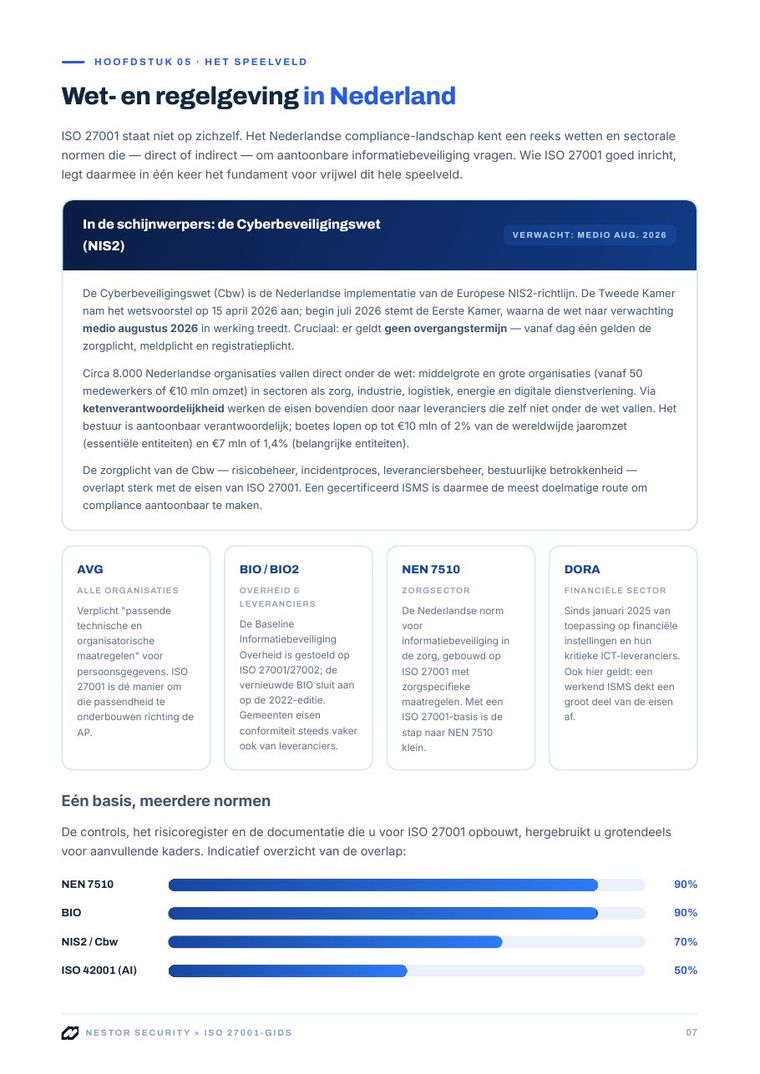
Werkt u ook met NEN 7510, BIO, NIS2 of ISO 42001? Dankzij de grote overlap in beheersmaatregelen en processen combineren onze auditors de interne audit waar mogelijk. Dat scheelt tijd voor uw medewerkers en voorkomt dubbele interviews.
Meer dan 90% overlap met NEN 7510
Meer dan 90% overlap met BIO
Meer dan 70% overlap met NIS2
Zo’n 50% overlap met ISO 42001
Een interne audit is geen afvinkoefening. Wij zoeken naar wat echt beter kan en vertalen dat naar stappen waar uw organisatie direct mee verder kan.
Wij toetsen streng, precies zoals de certificerende instelling dat doet. Tegelijk houden we de aanbevelingen werkbaar, zodat uw team er de volgende dag mee aan de slag kan in plaats van er tegenop te kijken.
Van beleid en risicobeoordeling tot de 93 beheersmaatregelen: wij beoordelen het hele managementsysteem via interviews en documentatie, en vragen om het bewijs dat de externe auditor straks ook wil zien.
Onze auditors komen naar u toe of werken op afstand. U kiest wat past bij uw organisatie en agenda, met zo min mogelijk verstoring van het dagelijkse werk.
Wij leggen uit waarom een bevinding een bevinding is. Zo begrijpen uw medewerkers de norm beter en staat uw organisatie bij de volgende audit, intern of extern, een stuk sterker.
U bent in goed gezelschap bij Nestor.
“De lijnen met Nestor Security waren kort. De organisatie is pragmatisch ingesteld en een nuchtere partij om zaken mee te doen. Daardoor is het proces soepel en vrij snel verlopen.”
“Wij werken het liefst zoveel mogelijk regionaal samen en doen meetings graag face-to-face. Als je kijkt naar partners in het Noorden, blijven er een aantal over, en daar stak Nestor Security met kop en schouders bovenuit.”
“Nestor Security heeft voor ons de interne audits van ISO 27001 en ISO 27701 verzorgd. Ze raken voor ons echt de juiste snaar met een goede combinatie van kwaliteit en uitvoerbaarheid. Ze denken pragmatisch en goed mee met onze behoeften en de audits zijn goed verzorgd.”
U staat voor uw eerste externe audit en wilt zeker weten dat uw ISMS klopt. Onze interne audit laat zien wat er nog moet gebeuren, zodat u de certificerende instelling met vertrouwen uitnodigt.
Uw certificaat is drie jaar geldig, met jaarlijkse surveillance-audits. Wij voeren de verplichte interne audit uit en houden uw ISMS scherp tussen de externe momenten door, zodat het geen papieren tijger wordt.
Na drie jaar wordt uw hele managementsysteem opnieuw beoordeeld. Een grondige interne audit vooraf voorkomt dat oude afwijkingen ineens weer opduiken en zorgt dat u de nieuwe cyclus met een schone lei begint.
Een ISO 27001 audit is een systematische beoordeling van uw managementsysteem voor informatiebeveiliging (ISMS). De auditor toetst of uw beleid, processen en beheersmaatregelen voldoen aan de eisen van de norm en of ze in de praktijk ook echt werken. Dat gebeurt via interviews met medewerkers, het beoordelen van documentatie en het opvragen van bewijs.
Er zijn twee soorten: de interne audit, die u zelf organiseert of door een onafhankelijke partij zoals Nestor Security laat uitvoeren, en de externe audit door een certificerende instelling. De interne audit is verplicht en vormt de beste voorbereiding op de externe.
Dat hangt af van de omvang van uw organisatie, de scope van het ISMS en het aantal locaties. Voor een mkb-organisatie is de audit zelf vaak in één tot enkele dagen afgerond, daarna volgt de rapportage. In de scopingfase geven wij u vooraf een concrete planning, zodat u weet hoeveel tijd u van uw medewerkers moet vrijmaken.
De interne audit dekt het volledige ISMS: de context van de organisatie, leiderschap en beleid, risicobeoordeling en risicobehandeling, ondersteuning, uitvoering, evaluatie en verbetering. Daarnaast toetsen wij de beheersmaatregelen uit Annex A die in uw Verklaring van Toepasselijkheid staan.
U kunt ervoor kiezen om alles in één keer te laten auditen, of het over meerdere audits in het jaar te verdelen. Beide vormen zijn toegestaan, zolang het hele systeem binnen de cyclus aan bod komt.
In elk geval de eigenaar van het ISMS, meestal de CISO of security officer, en iemand vanuit de directie. Verder spreken we met de proceseigenaren van de onderdelen die we toetsen, denk aan HR, IT, facilitair en inkoop. Bij de afsluiting delen we de bevindingen met het management.
Wij stemmen vooraf af wie we wanneer nodig hebben, zodat interviews kort en gericht blijven en niemand een hele dag hoeft vrij te houden.
De interne audit organiseert u zelf, of laat u uitvoeren door een onafhankelijke partij zoals Nestor Security. Het doel is om te ontdekken waar het ISMS nog niet voldoet en dat te verbeteren, voordat iemand anders het ziet. De externe audit wordt uitgevoerd door een certificerende instelling en bepaalt of u het certificaat krijgt of behoudt.
Wij mogen als externe partij uw interne audit uitvoeren, maar niet uw certificeringsaudit. Die twee rollen blijven altijd gescheiden, en dat is precies wat de interne audit zo waardevol maakt: u krijgt de blik van een auditor, zonder dat er iets op het spel staat.