

ISO 27001 advies
ISO 27001-advies van consultants die zelf lead auditor zijn
Wij vertellen u eerlijk waar u staat, wat er nog moet gebeuren en wat dat kost. Daarna bepaalt u zelf hoeveel begeleiding u wilt, van sparren en reviewen tot het volledige traject naar certificering.
- Begin met een nulmeting en weet binnen drie weken waar u staat
- Een vast aanspreekpunt, geen wisselende consultants
- Beleid op maat in plaats van standaardtemplates

Vertrouwd door 500+ bedrijven100% slagingspercentageOok NEN 7510, BIO en NIS2

Als je kijkt naar partners in het Noorden, blijven er een aantal over, en daar stak Nestor Security met kop en schouders bovenuit.
Irene BernsenJoyce-House
Plan een vrijblijvend adviesgesprek
In een half uur bespreken we uw situatie en doen we een korte quickscan. U hoort direct wat een realistisch traject is.
Waar kunnen we u mee helpen?
Binnen een werkdag reactie van een ISO 27001-consultant. Vrijblijvend en zonder verkooppraatje.
Ontdek waarom 500+ bedrijven op Nestor Security vertrouwen voor IT-security en compliance


Zo verhoudt ons advies zich tot andere opties
Haalt u meerdere offertes op? Dit zijn de verschillen die er in de praktijk toe doen.
| Nestor Security | Andere adviesbureaus | Compliance-platforms | |
|---|---|---|---|
| Startpunt | Nulmeting met een concreet stappenplan en begroting | Vaak direct een offerte voor het hele traject | Zelfscan in de software |
| Advies | Praktisch en afgestemd op uw organisatie | Vaak op basis van standaardtemplates | Generieke templates, het invullen ligt bij u |
| Aanspreekpunt | Een vaste consultant van begin tot eind | Vaak wisselende consultants | Supportdesk of chat |
| Auditervaring | Consultants die zelf lead auditor zijn | Verschilt per bureau | Auditors via partners |
| Flexibiliteit | Van advies op afroep tot het volledige traject | Vaak alleen het volledige traject | Vaste licentie, begeleiding apart |
| Interne audit | Door een gecertificeerde lead auditor | Soms apart ingekocht | Niet inbegrepen |
| Kosten | Vaste prijs per fase, vooraf bekend | Vaak op uurbasis | Jaarlijkse licentie plus advies en audits |
| Resultaat | 100% van onze klanten haalt de externe audit | Slagingspercentage zelden bekend | Afhankelijk van uw eigen inzet |
Binnen drie weken weet u precies waar u staat
Met een nulmeting toetsen wij uw organisatie aan alle eisen van ISO 27001 en de 93 maatregelen uit Annex A. U krijgt een helder beeld van wat al voldoet, wat ontbreekt en hoeveel werk dat is.
- Toetsing tegen clausule 4 tot en met 10 en Annex A
- Interviews met directie, IT en proceseigenaren
- Rapport met prioriteiten, planning en begroting
- Vaste prijs, vooraf bekend
9 onderdelen getoetst
Kies zelf hoeveel begeleiding u wilt
Na de nulmeting bepaalt u de vorm. U kunt later altijd meer of minder begeleiding kiezen.
Advies op afroep
U doet het werk zelf, wij sparren, reviewen en beantwoorden uw vragen.
Begeleide implementatie
Wij richten het ISMS samen met uw team in, van nulmeting tot certificaat.
ISMS-beheer
Na de certificering houden wij uw ISMS actueel en klaar voor elke audit.
Zo werkt ons ISO 27001-advies
Van eerste gesprek tot certificaat, in de vorm die bij u past. U weet bij elke stap wat die oplevert en wat die kost.
Adviesgesprek en quickscan
- Uw aanleiding, zoals een klanteis, tender, NIS2 of eigen ambitie
- Korte quickscan van wat er al staat
- Eerlijk advies of ISO 27001 nu de juiste stap is
Nulmeting
- Toetsing tegen alle eisen en de 93 maatregelen uit Annex A
- Interviews met sleutelpersonen
- Rapport met wat al voldoet en wat ontbreekt
Plan van aanpak en begroting
- Een scope die logisch is voor klanten en auditors
- Prioriteiten op basis van waar uw risico het grootst is
- Realistische planning en een vaste prijs per fase
Begeleiding in de vorm die u kiest
- Advies op afroep, begeleide implementatie of ISMS-beheer
- Interne audit door een lead auditor die niet bij de implementatie betrokken was
- Ondersteuning tijdens de externe audit
Grip op informatiebeveiliging
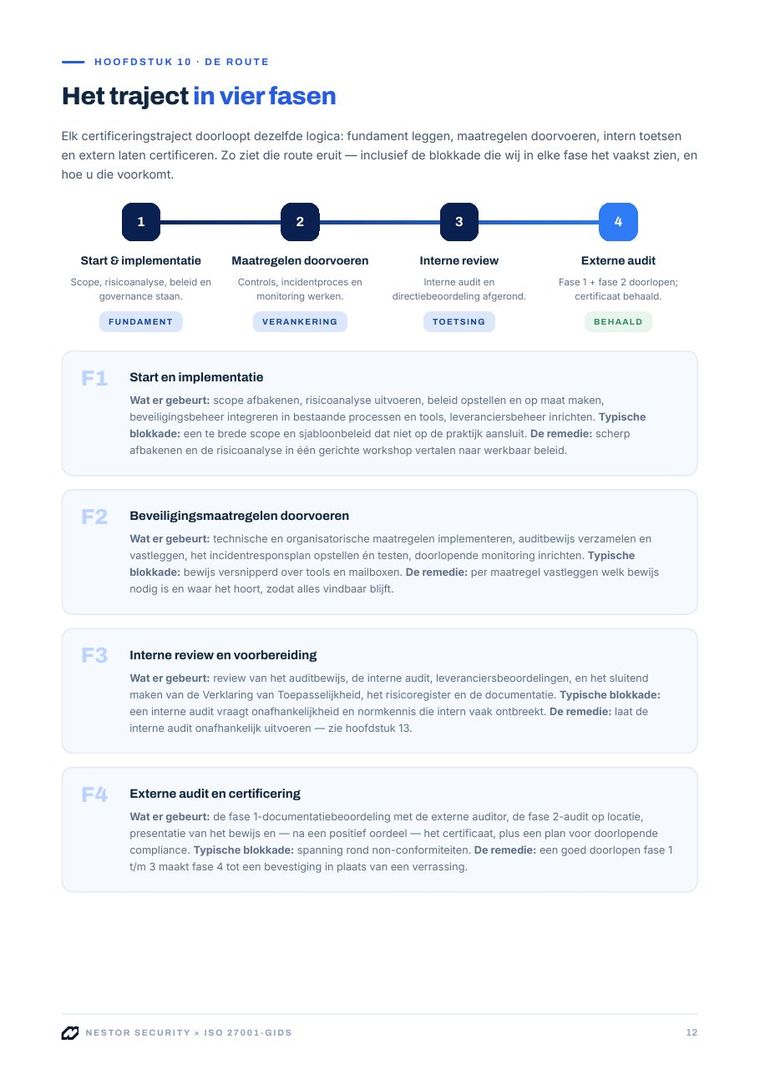
Met een ISMS dat past bij uw organisatie en een certificaat dat klanten overtuigt. Gemiddeld bent u in 4 tot 5 maanden klaar voor de externe audit.
Succesverhaal van Effectory
Feedback analytics developers met een team van meer dan 250 mensen
Maanden voor een traject met ISO 27001 en ISO 27701
Nieuwe beveiligingsmaatregelen geïmplementeerd
Succes tijdens de externe audit

De uitdaging
Effectory verwerkt gevoelige medewerkersdata voor ruim 1.200 organisaties. De uitdaging was om het informatiebeveiligingssysteem continu te versterken en te laten meegroeien met de hoge eisen van klanten, zonder de dagelijkse dienstverlening te verstoren.

De aanpak
In nauwe samenwerking hebben we het managementsysteem aangescherpt voor zowel ISO 27001 als ISO 27701. Met een vast aanspreekpunt zijn verantwoordelijkheden helder vastgelegd, processen beveiligd en is de organisatie voorbereid op de externe audit om gecertificeerd te worden.

De uitkomst
Effectory behaalde binnen 6 maanden ISO 27001 certificering zonder enige sprake van knelpunten. Richting klanten is de beveiliging nu aantoonbaar op orde, security-vragenlijsten worden sneller beantwoord en er ligt een stevige, toekomstbestendige basis.

Nestor Security heeft voor ons de interne audits van zowel ISO 27001 als ISO 27701 verzorgd. Ze raken voor ons echt de juiste snaar met een goede combinatie van kwaliteit en uitvoerbaarheid. Ze zijn pragmatisch, denken goed mee met onze behoeften en de audits zijn goed verzorgd.
 Wouter Buzing
CISO, Effectory
Zelf uitzoeken kost meer dan het lijkt
De norm schrijft voor wat u moet regelen, niet hoe. Juist in die vertaalslag gaat het vaak mis, met te veel documenten, te weinig bewijs of maatregelen die niet passen bij waar het risico zit.
Zonder advies
Zoeken, twijfelen en overdoen
Met Nestor Security
Helder, praktisch en zeker
Alleen een interne audit nodig?
Onze gecertificeerde lead auditors toetsen uw ISMS zoals de certificerende instelling dat straks doet, en vertellen u precies wat er nog moet gebeuren. Altijd tegen een vaste prijs.
ISO 27001 Implementatiegids
- Realistische kosten en doorlooptijden per organisatieomvang
- Inzicht in wat certificering van uw organisatie vraagt
- Overzicht van de stappen richting de externe audit
- Gratis en zonder verplichtingen
Neem het niet alleen van ons aan
U bent in goed gezelschap bij Nestor.
De lijnen met Nestor Security waren kort. De organisatie is pragmatisch ingesteld en een nuchtere partij om zaken mee te doen. Daardoor is het proces soepel en vrij snel verlopen.

Wij werken het liefst zoveel mogelijk regionaal samen en doen meetings graag face-to-face. Als je kijkt naar partners in het Noorden, blijven er een aantal over, en daar stak Nestor Security met kop en schouders bovenuit.
Nestor Security heeft voor ons de interne audits van ISO 27001 en ISO 27701 verzorgd. Ze raken voor ons echt de juiste snaar met een goede combinatie van kwaliteit en uitvoerbaarheid. Ze zijn pragmatisch, denken goed mee met onze behoeften en de audits zijn goed verzorgd.

Uw vragen beantwoord
FAQs
Waar begin ik met ISO 27001?
Met de vraag waarom u het wilt en voor welk deel van de organisatie. Daarna volgt een nulmeting, die laat zien wat er al staat en wat er nog ontbreekt.
Veel organisaties onderschatten hoeveel er al geregeld is, en overschatten hoeveel documenten de norm echt vraagt.
Moeten we alles uitbesteden?
Nee. Sommige klanten doen het meeste zelf en gebruiken ons als sparringpartner en reviewer. Anderen laten ons het hele traject trekken.
Wat u ook kiest, de kennis blijft in uw organisatie, zodat u het ISMS daarna zelf kunt onderhouden.
Wat houdt ISO 27001-advies precies in?
Wij helpen u de eisen van ISO 27001 te vertalen naar uw organisatie. Dat begint met een nulmeting en een plan van aanpak, en kan doorlopen tot de volledige implementatie, de interne audit en de begeleiding bij de externe audit.
U bepaalt zelf hoeveel u uitbesteedt.
Wat bepaalt de prijs van ISO 27001-advies?
Vooral de omvang van uw organisatie, de scope en hoeveel begeleiding u wilt. Na het adviesgesprek ontvangt u een vaste prijsopgave per fase, zodat u vooraf weet waar u aan toe bent.
Een indicatie per organisatieomvang vindt u in de ISO 27001 Implementatiegids.
Helpen jullie ook met NIS2, NEN 7510 of de BIO?
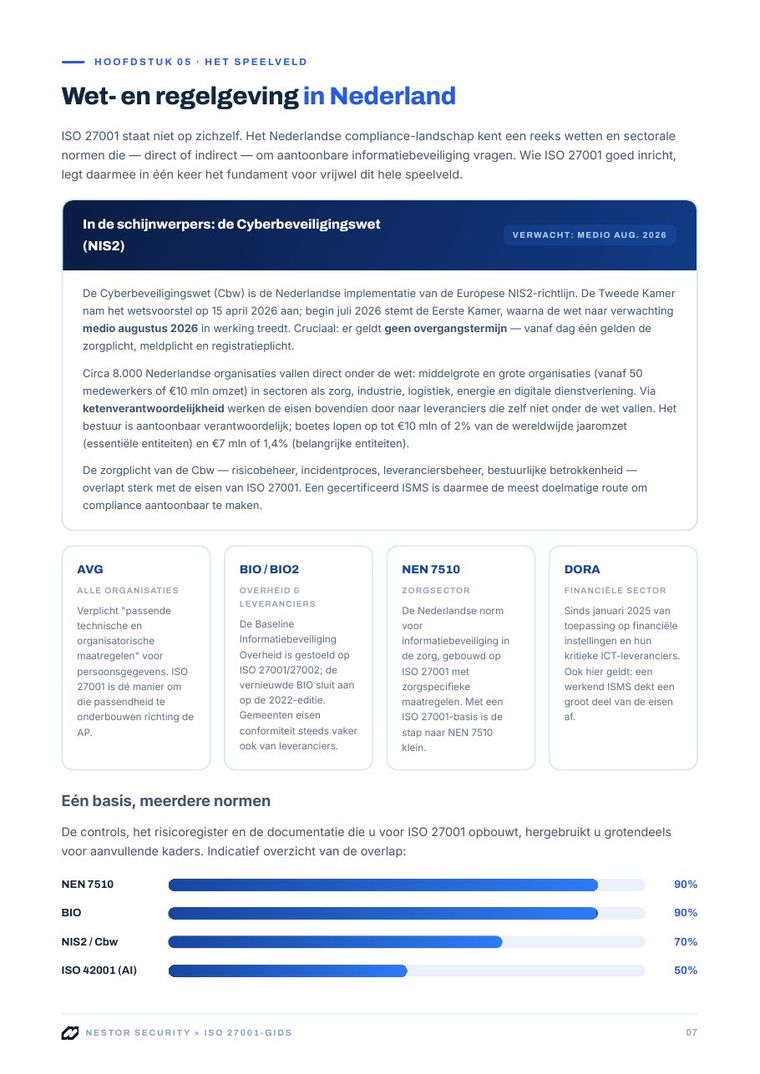
Ja. Sinds 15 augustus 2026 geldt de Cyberbeveiligingswet, de Nederlandse invulling van NIS2. ISO 27001 overlapt voor meer dan 70% met die eisen, en voor meer dan 90% met NEN 7510 en de BIO.
Wij richten uw ISMS zo in dat u meerdere normen tegelijk afdekt.
Hoe lang duurt het voordat we gecertificeerd zijn?
Gemiddeld 4 tot 5 maanden vanaf de start van de implementatie. Heeft u al een goede basis, dan kan het sneller. Na de nulmeting krijgt u een planning die past bij uw situatie.
Zijn jullie onafhankelijk van certificerende instellingen?
Ja. Wij adviseren en voeren interne audits uit, de certificering doet altijd een onafhankelijke instelling die is geaccrediteerd door de Raad voor Accreditatie.
Wel helpen wij u bij het vergelijken van offertes en het kiezen van een instelling die bij uw sector past.
Begin met een eerlijk advies
Plan een vrijblijvend adviesgesprek. U hoort direct waar u staat, wat een realistisch traject is en wat het kost.
Plan een adviesgesprekImplementatiegids aanvragen
Begin met een nulmetingEen vast aanspreekpunt100% slagingspercentage