ISO 27001
Wij begeleiden u van uw eerste ISO 27001 risicobeoordeling tot uw voorbereiding op de externe audit, die 100% van onze klanten met succes doorstaat.
Wij begeleiden u van uw eerste ISO 27001 risicobeoordeling tot uw voorbereiding op de externe audit, die 100% van onze klanten met succes doorstaat.

Op korte termijn ISO 27001–compliance bereiken? Onze experts staan klaar om ervoor te zorgen dat uw beveiliging voldoet aan de eisen van partners, klanten en stakeholders – en dat doen zij met een 100% slagingspercentage. In andere woorden, elke organisatie die wij begeleiden bij ISO 27001-compliance weet de externe audit te doorstaan.
✓“We moeten voldoen aan ISO 27001 om deals te winnen van concurrenten.”
✓“Onze klanten verwachten bewijs dat wij zorgvuldig met hun data omgaan.”
✓“Ik wil niet alleen een keurmerk– ik wil dat onze security echt beter wordt.”


Zelf uitzoeken, traag en onzeker
Begeleid, voorspelbaar en zorgeloos
Een gestructureerde, door experts geleide aanpak die de onzekerheid uit het proces haalt.
Uw ISO 27001-certificaat is drie jaar geldig, met surveillance-audits in jaar 1 en 2 en hercertificering in jaar 3. Ook daarna blijven wij aan boord.
✓Inzicht in wat certificering van uw organisatie vraagt
✓Overzicht van de stappen richting de externe audit
✓Gratis te downloaden, zonder verplichtingen
Feedback analytics developers met een team van >250 man

Effectory verwerkt gevoelige medewerkersdata voor ruim 1.200 organisaties. De uitdaging was om het informatiebeveiligingssysteem continu te versterken en te laten meegroeien met de hoge eisen van klanten, zonder de dagelijkse dienstverlening te verstoren.

In nauwe samenwerking hebben we het managementsysteem aangescherpt voor zowel ISO 27001 als ISO 27701. Met een vast aanspreekpunt zijn verantwoordelijkheden helder vastgelegd, processen beveiligd en is de organisatie voorbereid op de externe audit om gecertificeerd te worden.

Effectory behaalde binnen 6 maanden ISO 27001 certificering zonder enige sprake van knelpunten. Richting klanten is de beveiliging nu aantoonbaar op orde, security-vragenlijsten worden sneller beantwoord en er ligt een stevige, toekomstbestendige basis.

Nestor Security heeft voor ons de interne audits van zowel ISO 27001 als ISO 27701 verzorgd. Ze raken voor ons echt de juiste snaar met een goede combinatie van kwaliteit en uitvoerbaarheid. Ze zijn pragmatisch, denken goed mee met onze behoeften en de audits zijn goed verzorgd.
 Wouter Buzing
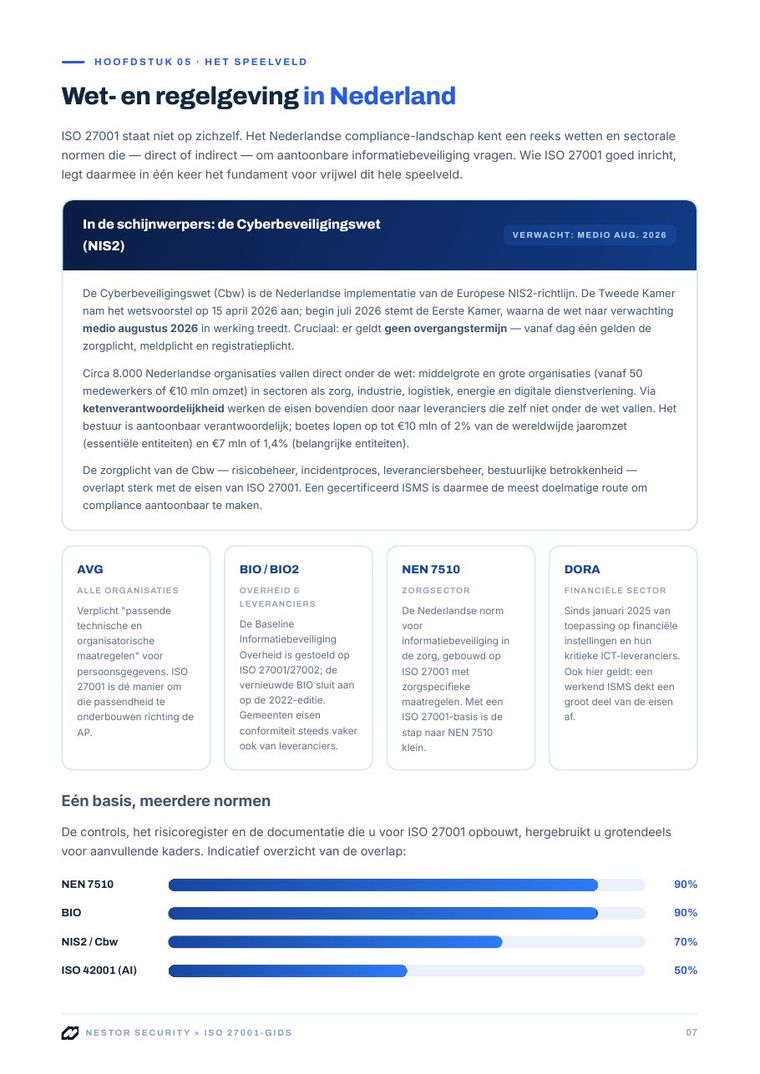
ISO 27001-certificering biedt een flinke voorsprong op het implementeren van aanvullende normen, dankzij gedeelde beheersmaatregelen en processen.
Meer dan 90% overlap met NEN 7510
Meer dan 90% overlap met BIO
Meer dan 70% overlap met NIS2
Zo’n 50% overlap met ISO 42001
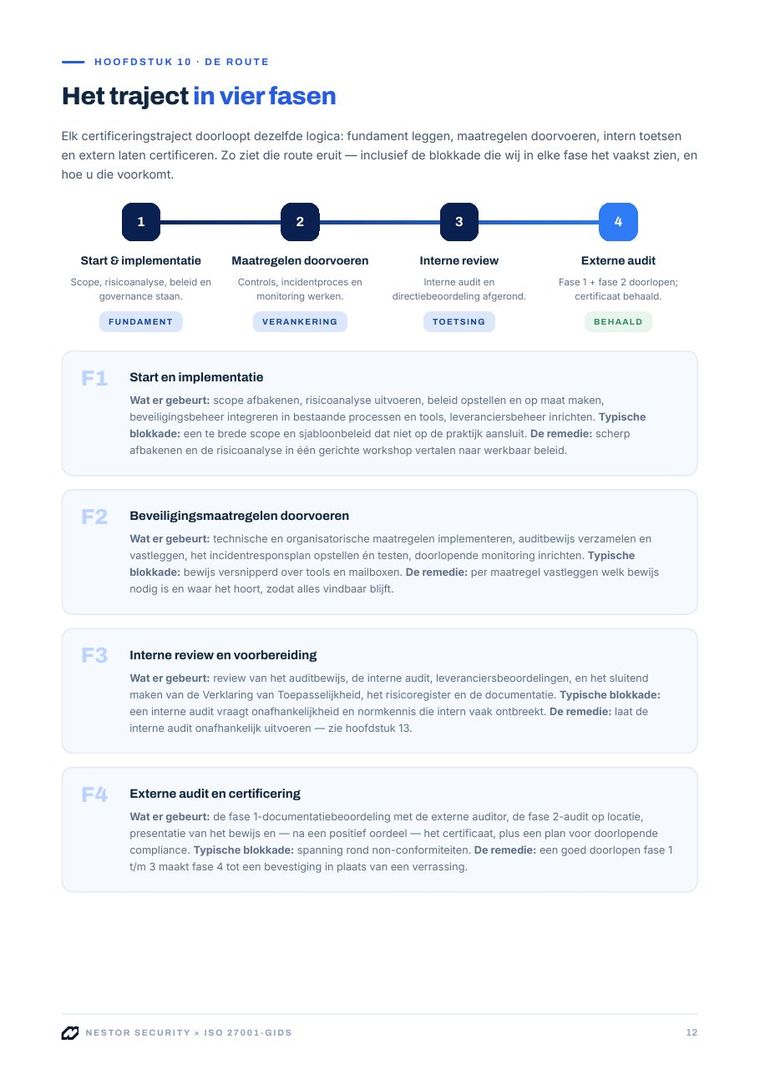
Wij nemen u mee door het volledige traject, van de eerste risicobeoordeling tot een geslaagde audit. Geen generieke aanpak, maar advies dat past bij uw organisatie.
Wij vertalen de eisen van ISO 27001 naar concrete, werkbare maatregelen. Beleid, procedures en risicobeheersing richten we zo in dat uw medewerkers er ook echt mee kunnen werken.
Samen brengen we uw informatiebeveiligingsrisico’s in kaart en bepalen we welke de meeste aandacht vragen. Zo investeert u gericht en staat u nooit voor verrassingen tijdens de audit.
Wij bereiden u grondig voor op de externe audit en begeleiden interne audits, directiebeoordelingen en jaarlijkse surveillance. Certificering is geen eindpunt, maar een fundament dat we samen onderhouden.
Wij werken niet alleen voor u, maar ook met u. Uw medewerkers begrijpen aan het einde van het traject wat informatiebeveiliging voor hen betekent, en waarom het ertoe doet voor uw organisatie.
U bent in goed gezelschap bij Nestor.
“De lijnen met Nestor Security waren kort. De organisatie is pragmatisch ingesteld en een nuchtere partij om zaken mee te doen. Daardoor is het proces soepel en vrij snel verlopen.”

“Wij werken het liefst zoveel mogelijk regionaal samen en doen meetings graag face-to-face. Als je kijkt naar partners in het Noorden, blijven er een aantal over – en daar stak Nestor Security met kop en schouders bovenuit.”

“Nestor Security heeft voor ons de interne audits van ISO 27001 en ISO 27701 verzorgd. Ze raken voor ons echt de juiste snaar met een goede combinatie van kwaliteit en uitvoerbaarheid. Ze denken pragmatisch, goed mee met onze behoeften en de audits zijn goed verzorgd.”

U moet aan ISO 27001 voldoen om uw eerste grote deal binnen te halen, en snel ook. Wij koppelen u direct aan ervaren ISO 27001 experts, zodat u niet hoeft te kiezen tussen snelheid en een gedegen aanpak.
Ad-hoc beveiliging is inmiddels niet meer voldoende voor uw organisatie. Tijd voor compliance die meeschaalt met uw medewerkers, producten en markten, zonder uw processen te verstoren.
Wij integreren ISO 27001 in de governance, risk en compliance-processen van uw organisatie. We koppelen u aan enterprise-niveau tooling en een methodologie die gebouwd is voor schaal.
ISO 27001, voorheen bekend als ISO/IEC 27001:2013, is de internationale norm voor informatiebeveiliging. De norm geeft organisaties in elke sector een raamwerk om een managementsysteem voor informatiebeveiliging (ISMS) op te zetten en te onderhouden.
Een ISMS is een verzameling beleidsregels en procedures die de impact van een beveiligingsincident beperken. Het is tegelijk de basis én het resultaat van het implementeren van de ISO 27001-norm.
Met een ISMS dat voldoet aan ISO 27001 bewaakt u op een efficiënte en kostenbewuste manier de beveiliging, kwaliteit en beschikbaarheid van alle gegevens binnen uw organisatie. Daarnaast geeft het uw klanten, investeerders en andere belanghebbenden het vertrouwen dat u de internationale best practices voor informatiebeveiliging volgt.
Een managementsysteem voor informatiebeveiliging (ISMS) is een raamwerk van beleid en procedures om de impact van een beveiligingsincident te beperken. Het vormt zowel de basis als het resultaat van het implementeren van de ISO 27001-norm.
Er zijn twee soorten ISO 27001-audits: intern en extern. De interne audit is bedoeld voor uw eigen naleving, maar ook om u voor te bereiden op de externe audit, zodat u daar in één keer voor slaagt. De externe audit moet worden uitgevoerd door een derde partij: een certificerende instelling (Certification Body, CB) met deskundige auditors. Wij voorzien u van alle checklists, documenten, platforms en expertise die u nodig hebt om interne en externe audits efficiënt uit te voeren.
ISO 27001:2022 is de meest recente versie van ISO 27001: de internationale norm voor managementsystemen voor informatiebeveiliging waaraan u moet voldoen om gecertificeerd te raken.
Een ISO 27001-certificaat biedt organisaties verschillende voordelen:
Vertrouwen opbouwen bij belanghebbenden: een ISO 27001-certificaat toont uw inzet voor informatiebeveiliging en versterkt uw geloofwaardigheid richting partners. Dat geeft u een voorsprong op de concurrentie en verbetert uw merkreputatie.
Ondersteuning bij naleving van wet- en regelgeving: ISO 27001-certificering helpt u voldoen aan uw zakelijke, juridische, economische en wettelijke verplichtingen. Door uw wettelijke en regelgevende eisen in kaart te brengen, verkleint u de kans op kostbare datalekken — en op de dure juridische procedures en boetes die daaruit kunnen voortvloeien.
Persoonsgegevens en intellectueel eigendom beschermen: het certificeringstraject geeft u een onafhankelijke beoordeling van uw aanpak van informatiebeveiliging. Het helpt u ook uw intellectueel eigendom en informatiebronnen te bewaken, terwijl u bewijs van implementatie opbouwt.
Kostbare datalekken voorkomen: een datalek is duur. In 2022 bedroegen de gemiddelde kosten van een datalek wereldwijd ongeveer €4,3 miljoen (IBM Security, 2022). Met ISO 27001 beschermt u uw informatie op basis van vastgelegde processen en procedures.